AI 代码审查能不能替代人类 Code Review
TL;DR
比较 AI 代码审查与人工 Review 的边界,解释业务语义、风险等级和正式审批为什么仍需要人类负责。
AI 很适合做第一轮代码审查,却不一定理解业务语义、风险取舍和变更完整性。本文梳理 AI 审查的强项与盲区,并给出自动检查、AI 建议和人工批准的三层协作方式。
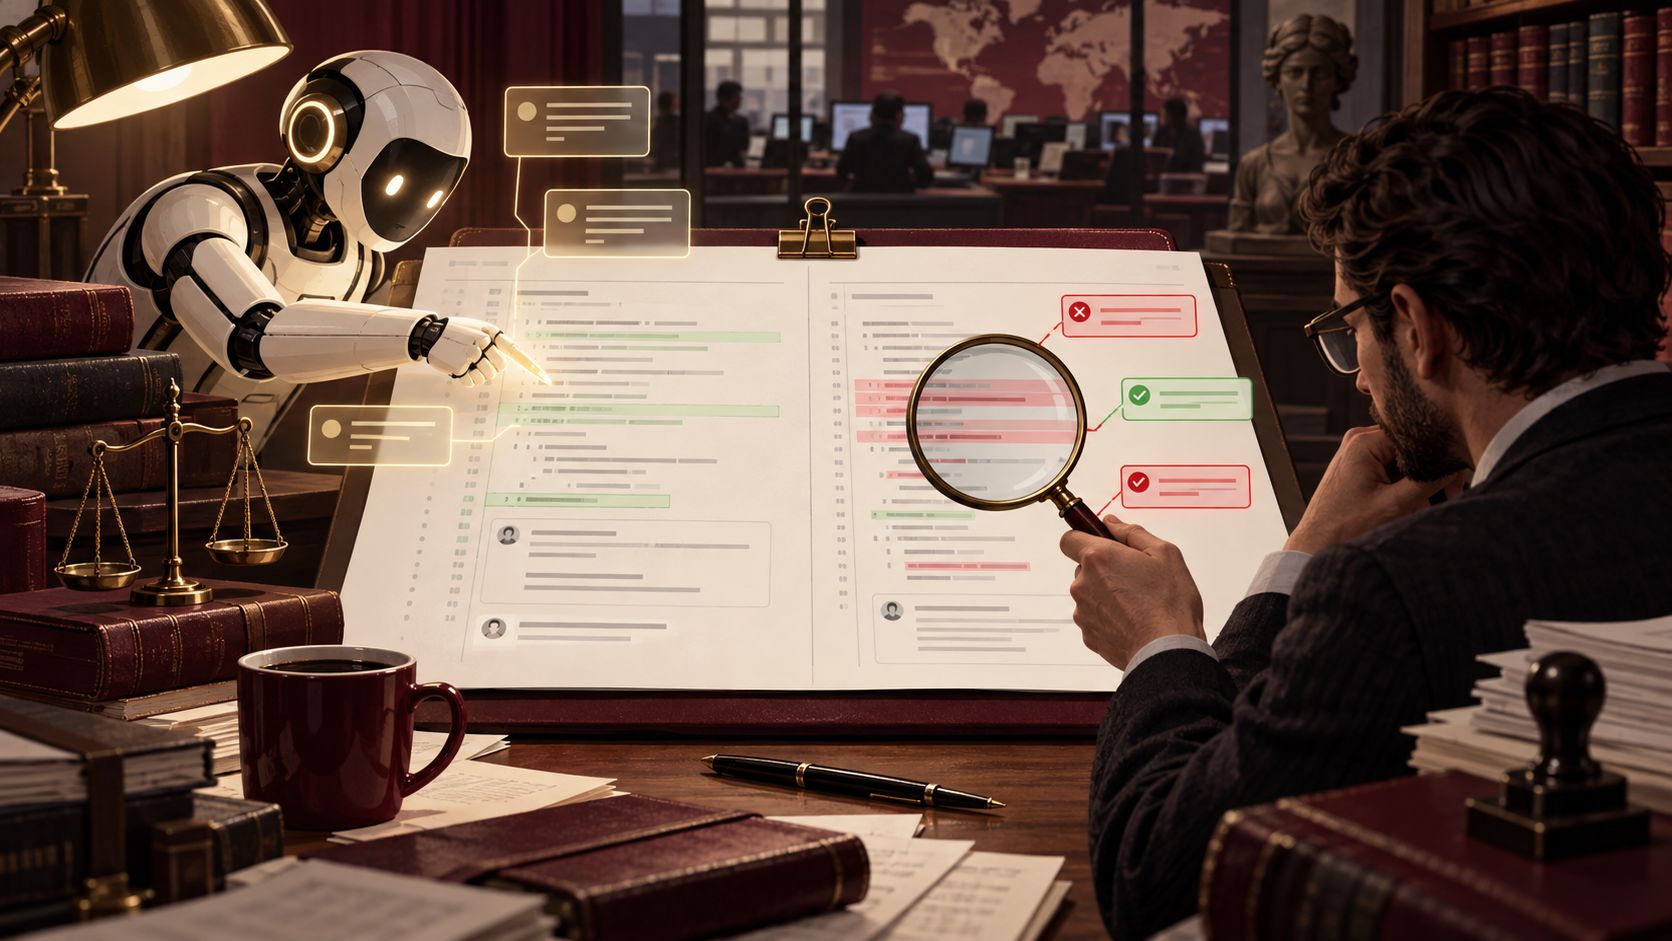
AI 代码审查能在几分钟内扫过一份 Pull Request,指出可能的空指针、重复逻辑、权限遗漏和缺失测试。它很适合做第一轮筛查,但“发现问题”与“对变更负责”不是同一件事。真正的 Code Review 仍然需要了解业务目标、风险等级和上线后果的人。
AI 审查擅长看什么
模型对局部模式很敏感。它可以比较修改前后的控制流,提醒某个错误分支没有返回;可以发现输入未经校验就进入数据库;也可以根据相邻代码建议补测试。对于格式统一、重复代码和明显的异常处理缺口,AI 往往能节省大量时间。
更进一步的 Agent 式审查还能读取仓库上下文,理解跨文件调用关系,并对变更提出修改建议。不过它看到的仍然是代码和上下文,不一定知道“这个看似多余的判断其实是业务合规要求”,也不一定知道某个内部接口的兼容承诺。
它不容易判断的三件事
第一,需求是否实现正确。代码可能很整洁,但把“只允许本人查看”写成了“登录用户都能查看”。这是业务语义错误,不是语法错误。
第二,风险是否值得接受。一次数据库查询增加几十毫秒,在后台报表里可能无所谓,在支付接口里可能造成超时;同一条建议必须结合使用场景衡量。
第三,变更是否完整。AI 可能指出新增 API 缺少测试,却没有意识到前端、文档、监控、回滚脚本和数据迁移也必须同步更新。审查范围越窄,越容易把局部正确当成整体完成。
把 AI 评审放到正确的位置
可以把流程分成三层。第一层由自动化工具执行确定性检查:格式、类型、静态分析、依赖漏洞和测试。第二层让 AI 阅读差异,按固定清单提出风险,并要求它引用具体文件和行号。第三层由熟悉领域的人做最终判断,决定是否合并以及是否需要补充证据。
审查提示不要只写“帮我看看有没有问题”,而应明确优先级。例如:
只关注身份校验、数据泄露、重复写入和向后兼容。先列出高风险问题,再列出不确定项;不要为了风格偏好提出修改;每个结论都说明触发它的代码路径。
这样可以减少大量无关建议,也更容易判断模型是否真正理解了变更。
为什么“AI 留言”不等于“审核通过”
GitHub 文档明确区分了 Copilot 的代码审查建议与仓库所需的正式审批。AI 留言可以帮助作者修改,但不应默认拥有合并权限,也不应替代分支保护规则。尤其是涉及认证、个人数据和生产配置的改动,必须保留人工责任链。
此外,模型会漏报,也会误报。它可能把合法的兼容逻辑当成重复代码,也可能错过只有在特定租户配置下才出现的漏洞。团队要记录典型漏报和误报,用真实案例逐步改进审查清单,而不是迷信一个总分。
一个实用的合并门槛
变更作者先让 AI 总结“改了什么、没改什么、还假设了什么”;自动化检查确认能构建、能测试;至少一位合适的人核对业务行为和风险;最后再合并。AI 的价值是把人的注意力从机械浏览集中到更值得判断的地方。
一句话总结:AI Code Review 是高效的副驾驶,却不是替团队承担后果的负责人。它越强,越需要清晰的权限、证据和人工签字边界。