短信验证码真的安全吗?不同二次验证方式的安全差异
TL;DR
解释短信验证码、身份验证器、安全密钥和 Passkey 的安全差异,帮助普通用户选择更可靠的账号保护方式。
短信、身份验证器、安全密钥和 Passkey 都属于多因素认证,但抗钓鱼能力并不相同。本文用普通读者能理解的方式解释它们的区别,以及银行、邮箱和社交账号该如何选择。
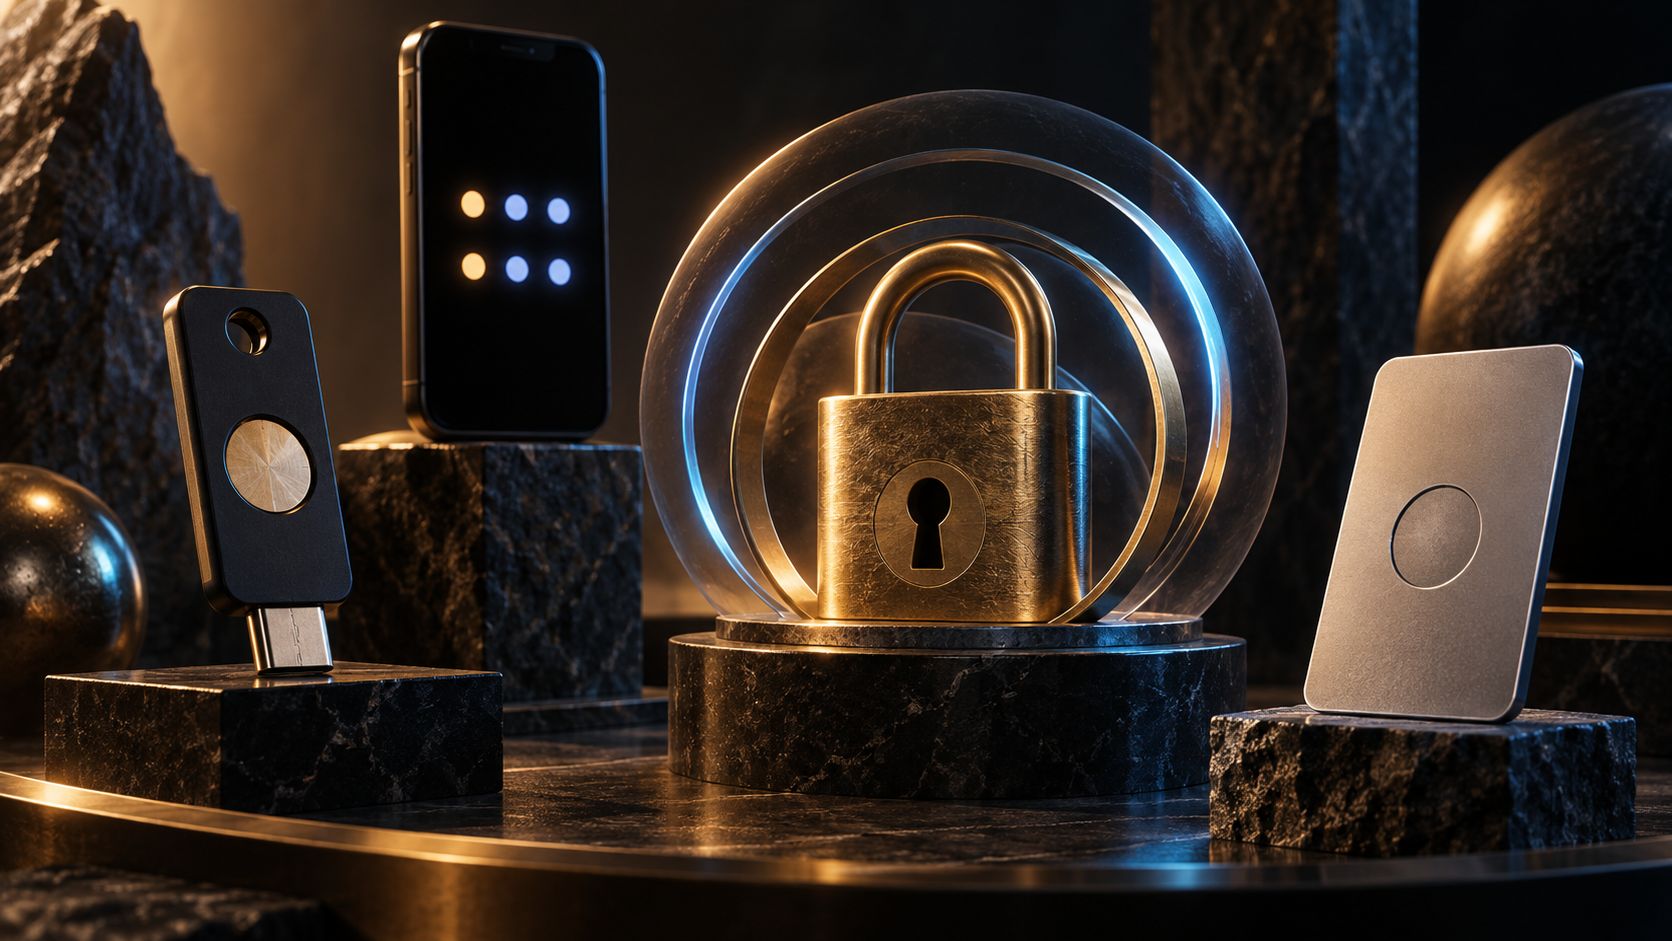
很多网站都会提醒你开启“二次验证”:除了密码,还要输入短信验证码、身份验证器里的数字,或者确认一次手机通知。它们都叫多因素认证(MFA),但安全强度并不相同。对普通用户来说,真正重要的问题不是“有没有第二步”,而是第二步能不能抵抗钓鱼、盗号和误操作。
多因素认证到底多了什么
单独使用密码时,系统只验证“你知道什么”。密码一旦被撞库、泄露或输入到仿冒网站,攻击者就可能直接登录。MFA 要求用户再提供至少一种不同类型的证据:你拥有的设备或安全密钥,你本人的生物特征,或者一组临时生成的代码。
短信验证码为什么不是最强
短信验证码的优点是普及率高、使用门槛低,几乎任何手机都能接收。但短信会经过运营商网络,可能受到 SIM 卡换卡、号码劫持、短信转发或社会工程攻击影响。更现实的问题是,用户常常会把验证码告诉冒充客服的人,或者在假网站里输入验证码。验证码本身是真的,但登录页面是假的,攻击者仍然能实时转走这一步。
身份验证器应用通常会在本地根据共享密钥和当前时间生成短期代码,不依赖短信传输,因此减少了号码劫持风险。不过它仍然可能被钓鱼:如果用户把刚生成的代码输入到仿冒页面,攻击者仍可能在有效期内使用它。CISA 也把一次性代码列为比短信更强、但仍弱于抗钓鱼认证的方式。
什么叫抗钓鱼认证
安全密钥和 Passkey 的关键区别是,它们不仅验证“你有一个秘密”,还会把登录凭据和真实网站的域名绑定起来。用户在仿冒网站上点击登录时,设备不会为那个错误域名生成可用的认证响应。因此,即使用户没有察觉网址不对,攻击者也更难把登录过程转走。
这不是说 Passkey 或安全密钥绝对不会被盗。设备账户、恢复邮箱、恶意软件和人为授权仍然可能成为攻击面。但攻击者不能像窃取密码那样,把一串字符复制到另一台设备上继续使用。
普通用户怎么选择
如果某个账户只支持短信验证,打开它仍然比完全没有保护好;如果支持身份验证器,通常值得优先选择;如果支持 Passkey 或硬件安全密钥,则应优先考虑。银行、邮箱、云盘、社交平台和密码管理器这类账户,应该使用最强可用的方式。
还要记得保存恢复代码,并为换手机、丢失设备和更换号码预留恢复路径。MFA 的目标不是让登录变得复杂,而是让“密码泄露”不再自动等于“账户失守”。