“端到端加密”到底保护了什么
TL;DR
解释端到端加密如何保护消息内容,以及设备安全、身份验证、云端备份和通信元数据带来的现实边界。
端到端加密保护的是消息从发送设备到接收设备之间的内容,但不自动解决设备中毒、身份冒充、云端备份和元数据问题。本文解释它的能力与边界。
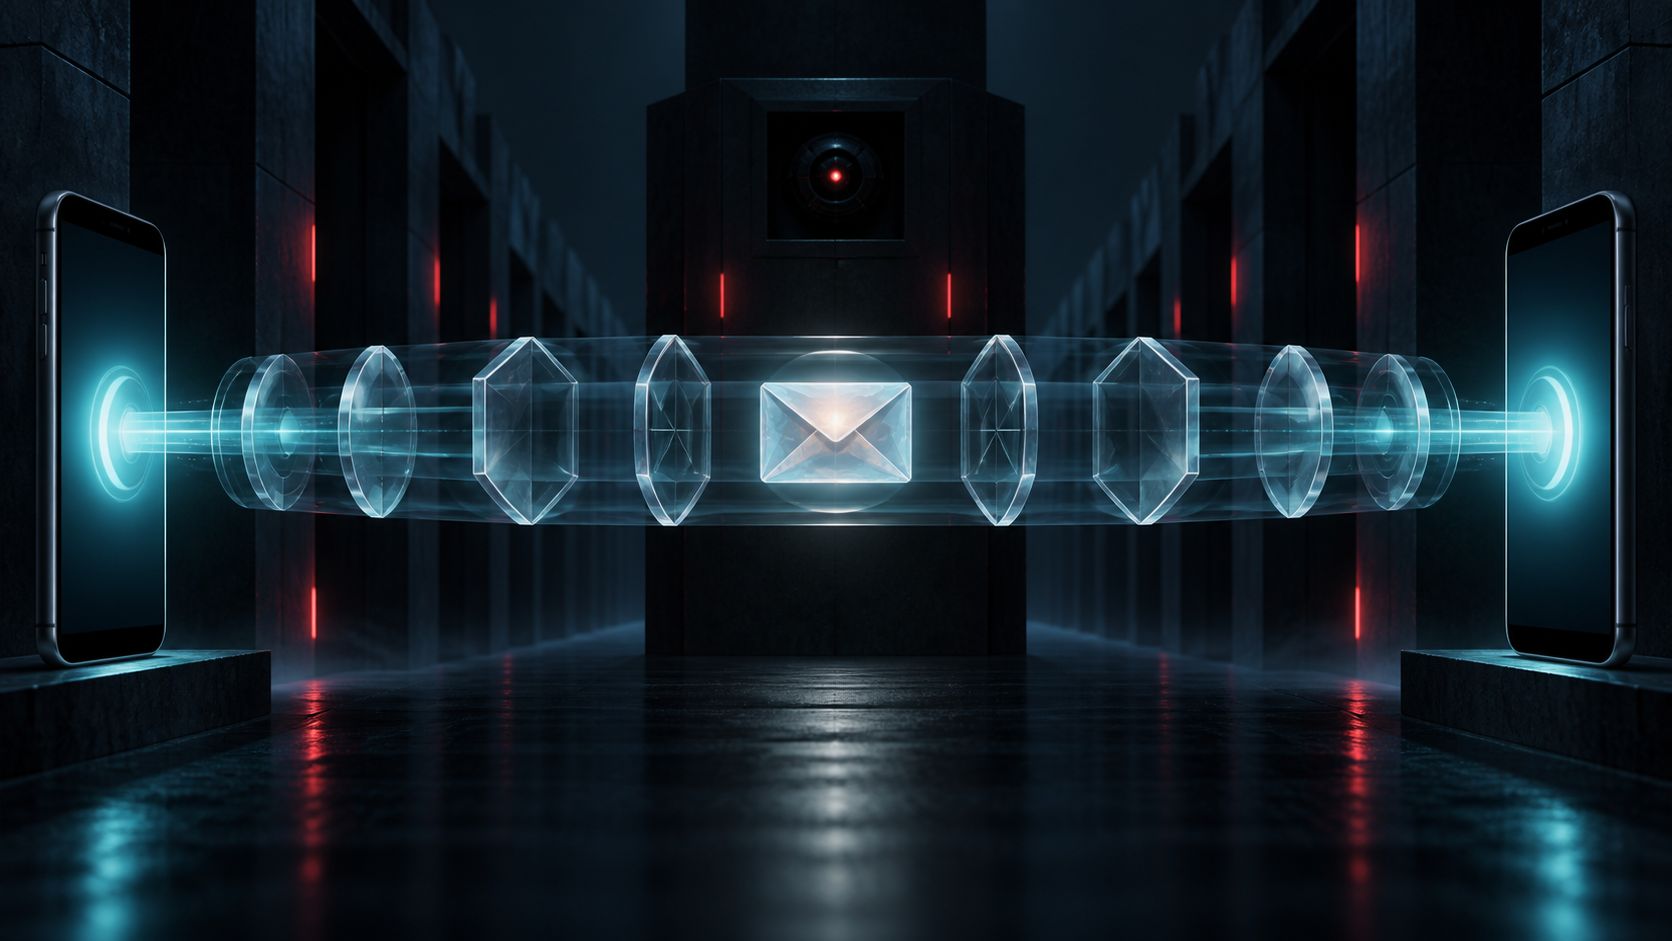
“端到端加密”常常被理解成“消息没人能看见”。这个方向大体正确,但还不够完整。端到端加密保护的是消息从发送者设备到接收者设备之间的内容;它不自动保护设备本身、联系人是否被冒充、通知预览,也不意味着所有关于通信的元数据都会消失。
端到端的“端”在哪里
普通的传输加密也会保护数据在网络上的一段路程,例如浏览器和网站之间使用 HTTPS。但服务器通常可以在终点解密并处理内容。端到端加密把解密能力进一步推到通信两端:发送者设备加密,接收者设备解密,中间的消息服务器负责转发,却不应该拥有读取正文所需的密钥。
以 Signal 的说明为例,消息和通话默认采用端到端加密,服务方不能直接读取内容。这个设计降低了服务器数据库泄露、内部滥用或网络窃听导致正文暴露的风险。但安全性还依赖密钥管理、设备软件、登录恢复和身份确认等其他环节。
它保护不了什么
如果手机已经被恶意软件控制,攻击者可以在消息加密前读取屏幕或在解密后读取通知;如果用户把消息转发给第三个人,原来的加密也无法阻止对方保存副本。端到端加密也不能判断“聊天对面的人是不是你以为的那个人”,这需要安全号码、联系人核验或其他身份确认机制。
元数据是另一个常被忽略的部分。服务器可能仍然需要知道某个账号何时上线、消息要投递给哪个设备、消息是否暂时等待接收。不同产品对这些信息的收集和隐藏程度不同,不能只看“支持端到端加密”这几个字就推断所有通信痕迹都不存在。
为什么备份会改变问题
聊天记录备份如果存放在云端,保护强度取决于备份本身的加密和密钥控制。一个消息在传输时是端到端加密的,不代表它被导出成普通文件后仍然具有相同保护。换机、桌面端同步和多设备登录,也会增加新的密钥和设备管理问题。
普通用户该怎么用
保持系统和消息应用更新,给手机设置可靠的锁屏保护,不在陌生设备上长期登录;对重要联系人核验身份,避免把验证码、恢复码和私密文件直接发给“自称客服”的人。端到端加密是通信安全的底座,但真正的隐私保护还包括设备安全、账号安全和人的判断。
一句话总结:端到端加密让中间的服务器更难看到内容,但它不是一件能替用户完成所有安全工作的隐身斗篷。