浏览器地址栏的小锁到底保证了什么
TL;DR
解释 HTTPS 与 TLS 提供的加密、完整性和身份认证,以及为什么小锁不能代表网站本身可信。
HTTPS 和 TLS 可以保护浏览器与网站之间的数据机密性、完整性和服务器身份,但小锁不能证明网站没有诈骗或内容一定真实。
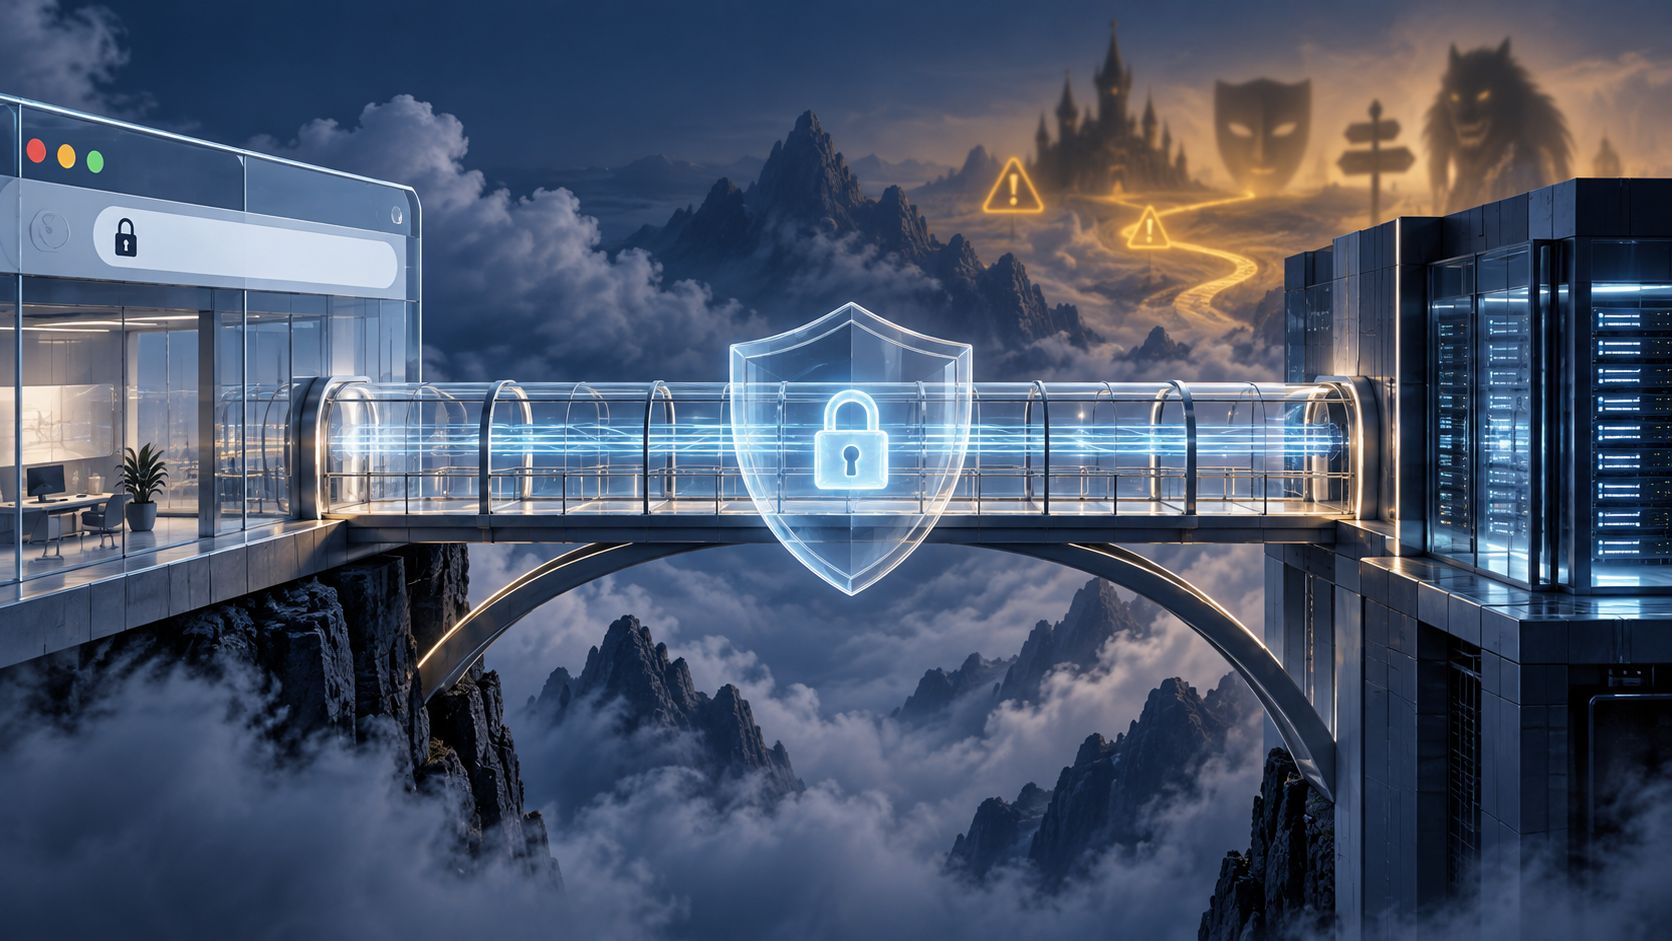
浏览器地址栏里的小锁经常被理解成“这个网站安全”。更准确的说法是:它表示浏览器已经通过 HTTPS 使用 TLS 和网站建立了经过验证的加密连接。这个连接可以保护数据在传输途中不被轻易偷看或偷偷修改,但它不会替你判断网站卖的东西是真是假。
HTTPS 主要提供三种保障
第一是机密性:你和网站之间交换的数据会被加密,公共 Wi‑Fi 上的旁观者通常不能直接读到内容。第二是完整性:攻击者如果试图在传输途中改动数据,校验应该能够发现异常。第三是身份认证:浏览器通过证书链确认自己连接的是证书所对应的域名,而不是一个随便冒充的服务器。
TLS 握手发生在真正传输网页数据之前。客户端和服务器协商协议版本与加密套件,服务器出示证书,浏览器检查证书是否适用于当前域名、是否由信任机构签发、是否在有效期内。验证通过后,双方建立用于保护这次会话的密钥。
小锁不能证明网站“值得信任”
HTTPS 保护的是你和网站之间的通道,不是网站内容本身。诈骗网站也可以申请有效证书,于是地址栏仍然会显示小锁。一个钓鱼网站可以通过 HTTPS 安全地把你输入的银行卡号传给诈骗者;从技术角度看,传输过程可能没有被第三方窃听,但接收数据的对方就是问题所在。
因此,看到小锁后仍要检查域名、品牌拼写、页面跳转和付款对象。不要把“连接加密”误读成“商家可靠”“文件无恶意”或“页面内容真实”。HTTPS 也不能阻止你在已经感染恶意软件的设备上泄露信息。
为什么有时会看到证书警告
证书过期、域名不匹配、信任链异常,或者设备时间错误,都可能触发浏览器警告。不要为了打开页面而随意点击“继续访问”,尤其是登录、付款和上传文件的页面。警告的意义正是提醒你:浏览器无法确认这条连接的身份或完整性。
地址栏之外还要看什么
网站最好把所有资源都通过 HTTPS 加载,并使用 HSTS 让浏览器后续自动坚持安全连接。用户则应该把 HTTPS 当作“传输层护栏”,而不是网站信誉评分。它解决了网络中途被偷看和篡改的一大类问题,却不能替代反诈骗意识、账号保护和设备安全。